资料浏览应用能打开外部服务,本地设备控制应用却直接访问家中设备,这两种行为可以同时存在。飞梭VPN分应用代理讨论的就是这个范围问题:决定哪些应用进入VPN,以及哪些应用继续使用本地网络。
把两个应用分别放进路径图
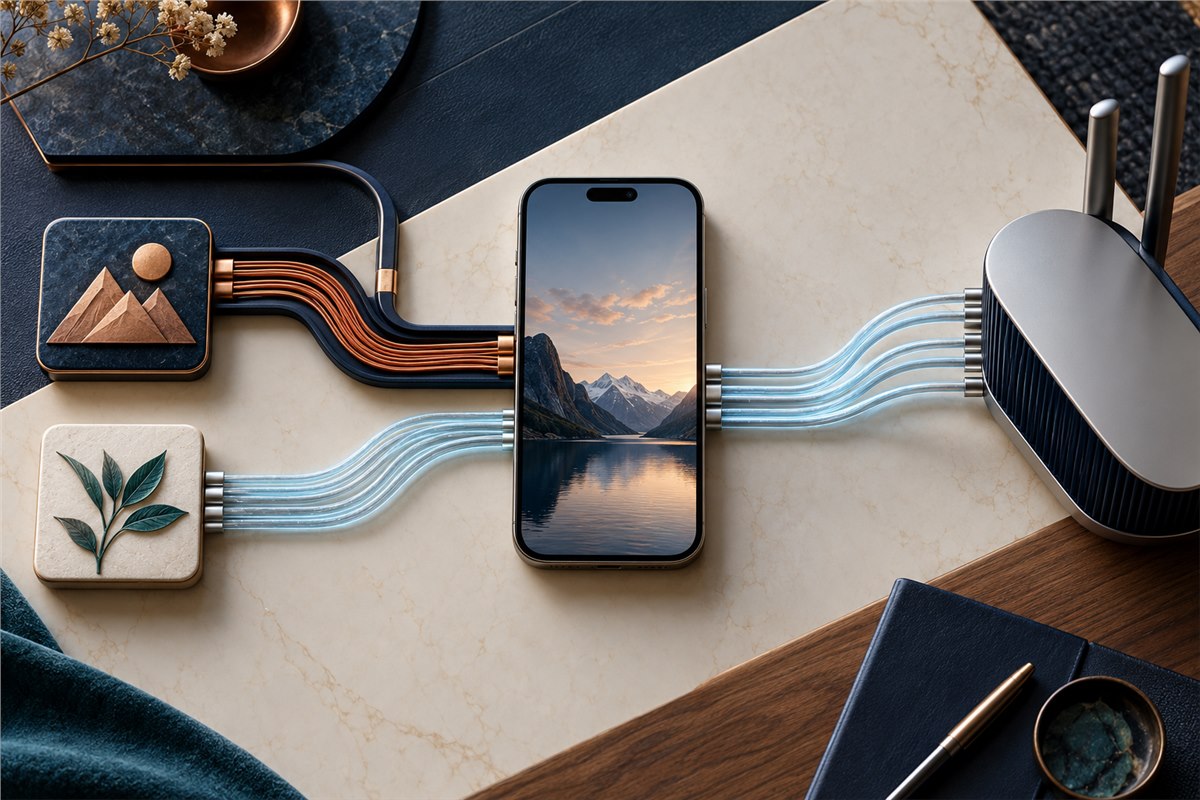
假设应用甲需要使用VPN连接,应用乙负责连接本地设备。飞梭VPN例外设置若把乙列为绕过对象,甲仍在VPN通道中,乙则使用系统提供的本地网络。这里描述的是通用路径关系,不是客户端的按钮名称或实际检测结果。
飞梭VPN对应Google Play资料中,分应用功能涉及指定应用绕过VPN。选中某个应用可能意味着让它直连,恰好与“选中就是加入加速”的直觉相反。因此查看列表的说明文字,比只观察开关位置更重要。
例外名单与仅允许名单,方向不同
排除名单通常把选中的应用留在VPN外,允许名单则通常只让选中的应用进入VPN。飞梭VPN实际采用什么表达,需要以当前版本的说明为准;不能凭其他工具的经验,机械复制同一组勾选。
名单中的对象通常是程序,而不是账号、网页或功能。浏览器与独立客户端可能拥有不同规则;同名应用如果分别存在于个人资料和工作资料中,也不能认为修改其中一个就能覆盖全部。先确认实际运行的是哪一个。
为什么规则改了,现象仍然一样
飞梭VPN分流设置可能需要重新建立连接才能用于新流量。已有应用会话也可能暂时保留原连接,因此保存后立即观察正在播放的视频,不一定能够准确判断新规则。遵循客户端提示,先保存任务再重连、重开普通页面。
- 记录原设置,并确认列表描述的是绕过还是允许。
- 一次只修改一个应用,保存后按客户端说明应用规则。
- 重新打开该应用的非敏感任务,与修改前比较。
- 飞梭VPN行为仍不符合预期时,检查系统保护与其他VPN服务,再恢复原设置排除干扰。
直连不是故障,也不等于同等保护
应用乙既然绕过VPN,就不能把VPN通道提供的保护直接套用给它。它访问服务所使用的网络出口、DNS与可达性,取决于本地网络和应用自己的设置。网页仍使用HTTPS时,会有自身的传输保护,但这与VPN路径是不同层面。
如果系统阻止所有非VPN连接,例外应用也可能无法访问网络。这个现象需要结合系统保护判断,不能简单认定分流功能损坏。对受管理设备,保留组织规定的策略并咨询管理员。
飞梭VPN分应用连接的正确检查结果,应当回答“哪个应用走哪条路”,而不是“所有应用是否一起变快”。想让路径符合使用目的,先明确范围,再核对规则和系统行为;不同平台也需要分别确认支持情况。